AI 핵심 요약
beta- 8일 국감서 이억원 금융위원장이 해킹 대응 부실을 인정했다.
- 의원들은 금융권 동시다발 AI 해킹과 망분리 규제를 질타했다.
- 보안 AI 활용 확대와 피해자 추가대책을 촉구했다.
!AI가 자동 생성한 요약으로 정확하지 않을 수 있어요.
실증 신청 49곳 중 20곳…저축은행 보안인력은 평균 6명
한창민 "금보원 경고에도 사후감독 공백"
[서울=뉴스핌] 김양섭 기자 = 8일 열린 국회 정무위원회 금융위원회 국정감사에서는 최근 금융권을 덮친 동시다발 해킹 사태가 '인공지능(AI) 해킹'으로 지목되며 집중 추궁을 받았다.
해커들은 AI로 무장해 공격을 고도화하고 있지만 금융권은 낡은 '망분리 규제'에 묶여 보안용 AI를 제대로 활용하지 못하고 있다는 의원들의 질타가 이어졌다.
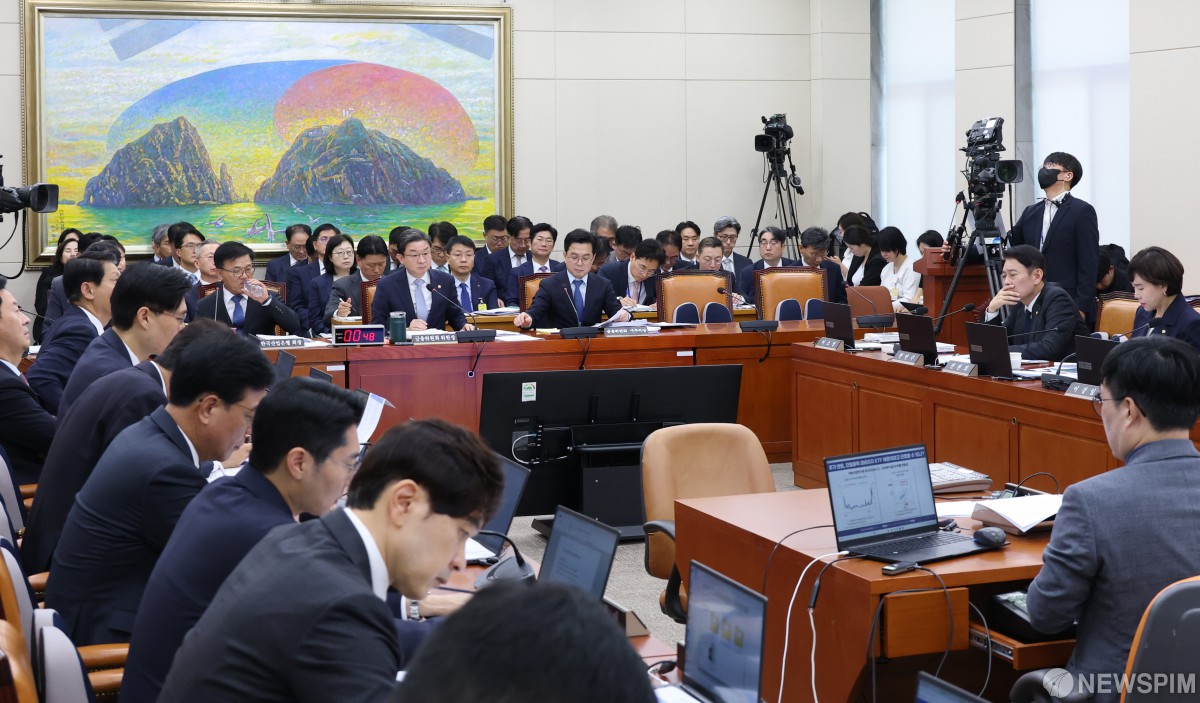
이날 박민규 더불어민주당 의원에 따르면 지난달 신한은행을 시작으로 일주일 사이 금융사 7곳이 해킹을 당해 6만 8000건의 개인정보가 유출됐다. 박 의원은 "아직 조사 중이지만 금융보안원도 잠정적으로 AI 공격으로 보고 있다"며 "해커가 중국산 AI 프로그램을 해킹 도구로 활용해 동시 공격했을 가능성이 크다"고 지적했다.
박 의원은 현행 망분리 규제가 금융권의 보안을 오히려 취약하게 만들고 있다고 지적했다. 그는 "요즘 보안 AI 서비스는 상당수 클라우드 기반인데 현행 망분리 규제로 사용되지 못하는 실정"이라며 "금융위 역시 5월 간담회에서 '망분리 규제로 AI를 활용한 방어체계가 원천적으로 제한된다'고 스스로 진단한 바 있다"고 비판했다.
금융위가 내놓은 대책이 실효성이 떨어진다는 지적도 이어졌다. 금융위는 보안 AI 실증을 진행하기로 했으나 박 의원에 따르면 신청 자격이 있는 49개사 중 실제 신청한 곳은 20개사에 그쳤다. 박 의원은 "상당한 비용이 드는데 허가 기간이 1년에 불과해 금융사들이 적극적으로 투자하기 어려운 상황"이라며 충분한 실증 기간 보장을 촉구했다.
특히 보안 인력이 턱없이 부족한 저축은행 등 중소형 금융사에 대한 대책 마련이 시급하다는 목소리도 나왔다. 박 의원은 "4대 시중은행의 보안 전담 인력은 평균 92명인 반면 저축은행은 6명에 불과하다"며 "이번 해킹 공격에서 가장 많은 정보 유출이 발생한 곳도 예가람저축은행"이라고 지적했다.
여당 의원들의 추가 대책 촉구도 이어졌다. 이강일 더불어민주당 의원은 이번 사태를 두고 "눈 뜨고 코 베인 꼴"이라며 "완벽히 막을 수 없다면 피해자들의 아이디와 계좌번호 등 개별 식별코드라도 새로 바꿔주는 등 추가 피해 대책을 검토해야 한다"고 요구했다. 손명수 더불어민주당 의원 역시 "원인을 밝히고 대책을 세우려면 자료가 있어야 하는데 지난달 10일 요청한 최근 3년간 침해사고 현황 자료를 아직 받지 못했다"며 분기별 취약점 분석평가 보고서와 함께 신속한 제출을 촉구했다.
사전 경고에도 이행 점검을 소홀히 한 금융당국의 관리 부실도 도마에 올랐다. 한창민 사회민주당 의원은 "금융보안원이 이미 AI 보안 위협 대응 요령을 발표하고 9월 17일 보안 담당자 160명을 대상으로 세미나까지 열어 외부 시스템 취약점 점검을 강조했으나 현장 사후 관리 감독이 전혀 되지 않았다"고 강하게 질타했다.
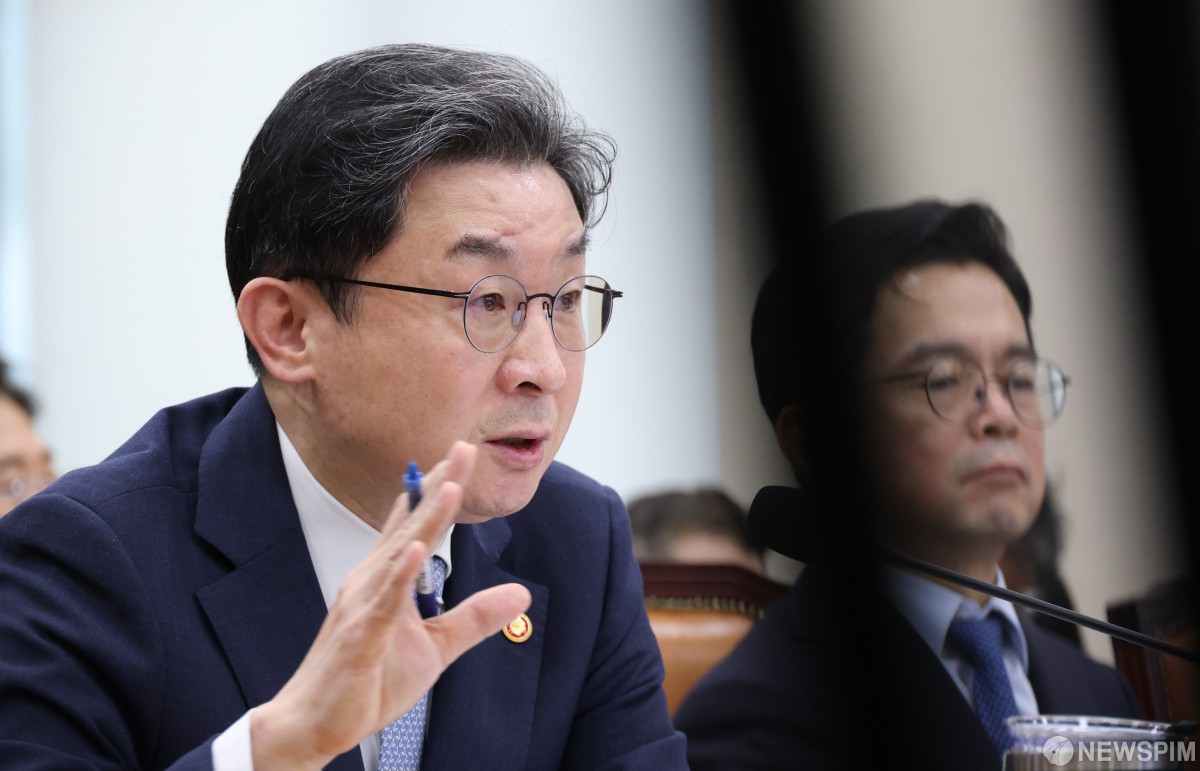
이에 대해 이억원 금융위원장은 한 의원의 지적에 "우리의 대응 방식은 아주 기본적인 부분에도 굉장히 미흡하다. 철저하게 점검하고 바꿔나가야 할 것 같다"며 사실상 감독 부실을 인정했다. 앞서 박 의원의 망분리 지적에는 "취지에 공감한다"며 "AI를 막으려면 결국 AI를 쓸 수밖에 없다. 망분리 규제를 어떻게 바꿔나갈지 단계적이고 효과적인 방법을 살펴보고 있다"고 답했다.
ssup825@newspim.com