AI 핵심 요약
beta- 캐세이퍼시픽은 31일 아마데우스 예약정보 유출 피해를 밝혔다
- 2023년 8월부터 2026년 9월까지 예약 5만3000건이 영향을 받았다
- 예약번호·승객명 외 이메일·전화번호와 여행서류도 노출됐을 가능성이 있다
!AI가 자동 생성한 요약으로 정확하지 않을 수 있어요.

[서울=뉴스핌] 황숙혜 기자 = 홍콩 국적 항공사 캐세이 퍼시픽 항공(0293.HK)이 대형 항공 소프트웨어 업체의 데이터 유출 사고 피해 항공사 대열에 합류했다고 밝혔다.
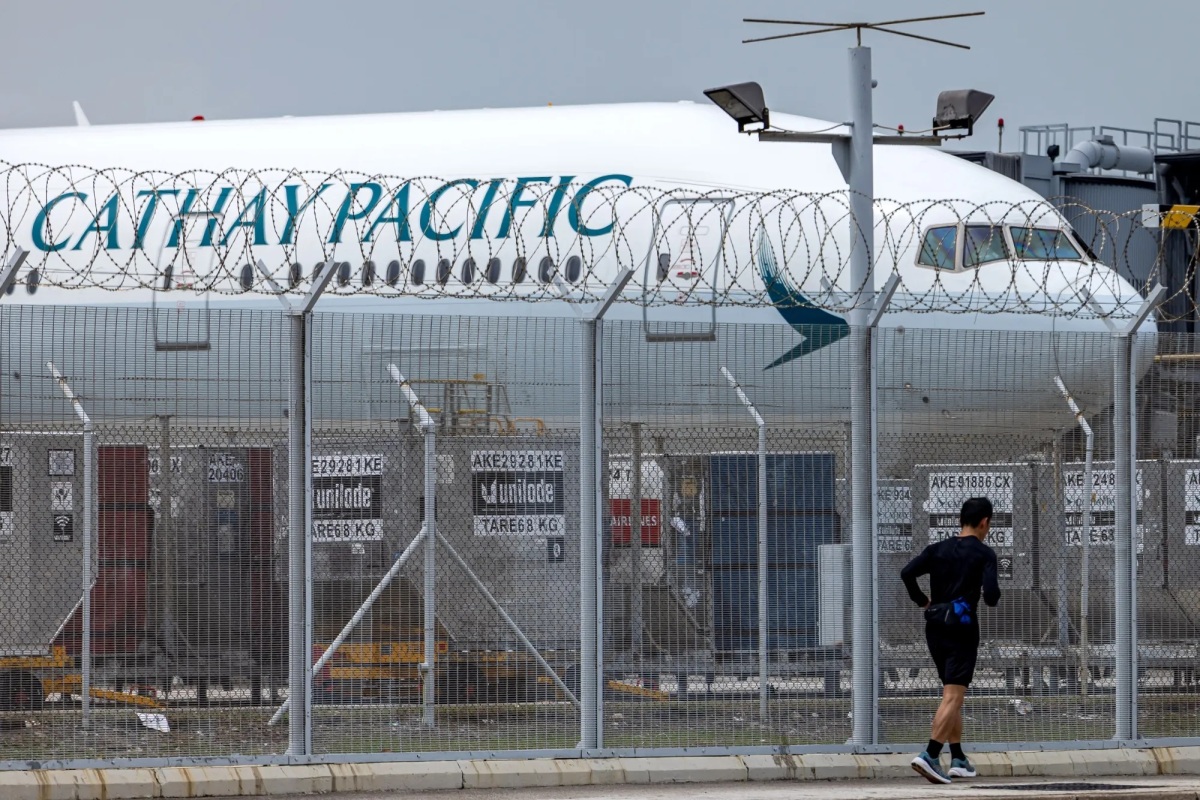
블룸버그에 따르면 캐세이 퍼시픽은 지난달 31일 성명을 내고, 2023년 8월부터 2026년 9월 사이 아마데우스 IT 그룹(Amadeus IT Group)이 보관 중이던 예약 데이터에 무단 접근이 이뤄져 약 5만3,000건의 예약이 영향을 받았다고 밝혔다.
피해 기록 대부분에는 예약 번호와 승객 이름, 항공편 정보가 담겨 있었으며, 일부에는 이메일 주소와 전화번호, 여행 서류 정보까지 포함됐을 가능성이 있다고 설명했다.
회사 측은 현재 사고를 조사 중이며, 이번 사고가 캐세이퍼시픽의 자체 시스템이나 운항에는 영향을 미치지 않고 있다고 덧붙였다.
아마데우스 해킹으로 피해를 본 주요 항공사는 이미 여럿이다. 일본항공(JAL)은 사이버 공격으로 고객 기록 약 9만2,000건이 노출됐다고 밝혔고, 전일본공수(ANA홀딩스)는 최대 3만7,800명의 승객 정보가 유출됐다고 발표했다. 대한항공과 독일 항공사 콘도르 역시 자사 데이터가 피해를 입었다고 공개했다.
추가 피해 항공사가 있는지는 확실치 않다. 아마데우스의 소프트웨어가 전 세계 항공업계에서 광범위하게 쓰이고 있기 때문이다.
한편 올해 아마데우스와 파트너십을 체결한 독일 루프트한자는 논평 요청에 즉각 답하지 않았다.
shhwang@newspim.com