AI 핵심 요약
beta- 지난달부터 웍스피어와 리멤버에서 개인정보 유출 사고가 발생했다
- 두 회사는 사고 원인과 책임 규명 및 조직 쇄신안을 내놓지 못했다
- 반복 사고 방지를 위해 지속적이고 과감한 보안 투자가 요구됐다
!AI가 자동 생성한 요약으로 정확하지 않을 수 있어요.
복잡한 책임 구조·개보위 조사 정체에 대응 지연
"민감 정보 다루면서 반복 유출…과감한 투자 必"
[서울=뉴스핌] 이석훈 기자 = 최근 한 달 사이 HR(인적자원) 업계 대표 플랫폼인 리멤버와 나인하이어에서 정보 유출 사고가 잇따라 발생한 가운데, 책임 규명과 쇄신안 마련은 여전히 지지부진하다는 지적이 나온다. 정보 유출 사고의 특성상 책임 소재를 특정 부서에만 귀속하기 어려운 데다, 개인정보보호위원회(개보위) 등 관계 당국의 공식 조사 결과 발표도 늦어지고 있기 때문이다.
그러나 나인하이어 운영사인 웍스피어는 지난해에도 정보 유출 사고를 겪은 바 있고, 리멤버 역시 외부 해킹이 아닌 내부 관리 부실에서 비롯된 '인재(人災)' 성격이 짙다는 점에서 업계의 자정 노력이 안일했다는 비판을 피하기 어려워 보인다.
◆ 유출 사고 잇따르는데…업계, 책임 규명·조직 쇄신 '공회전'
31일 업계에 따르면 최근 HR 플랫폼 업계의 개인정보 관리 부실을 우려하는 목소리가 커지고 있다. 지난달 웍스피어에 이어 이달 리멤버에서도 개인정보 유출 사고가 잇따라 발생했지만, 책임 소재 규명이나 조직 쇄신 등 구체적인 후속 조치는 여전히 지지부진한 상황이기 때문이다.
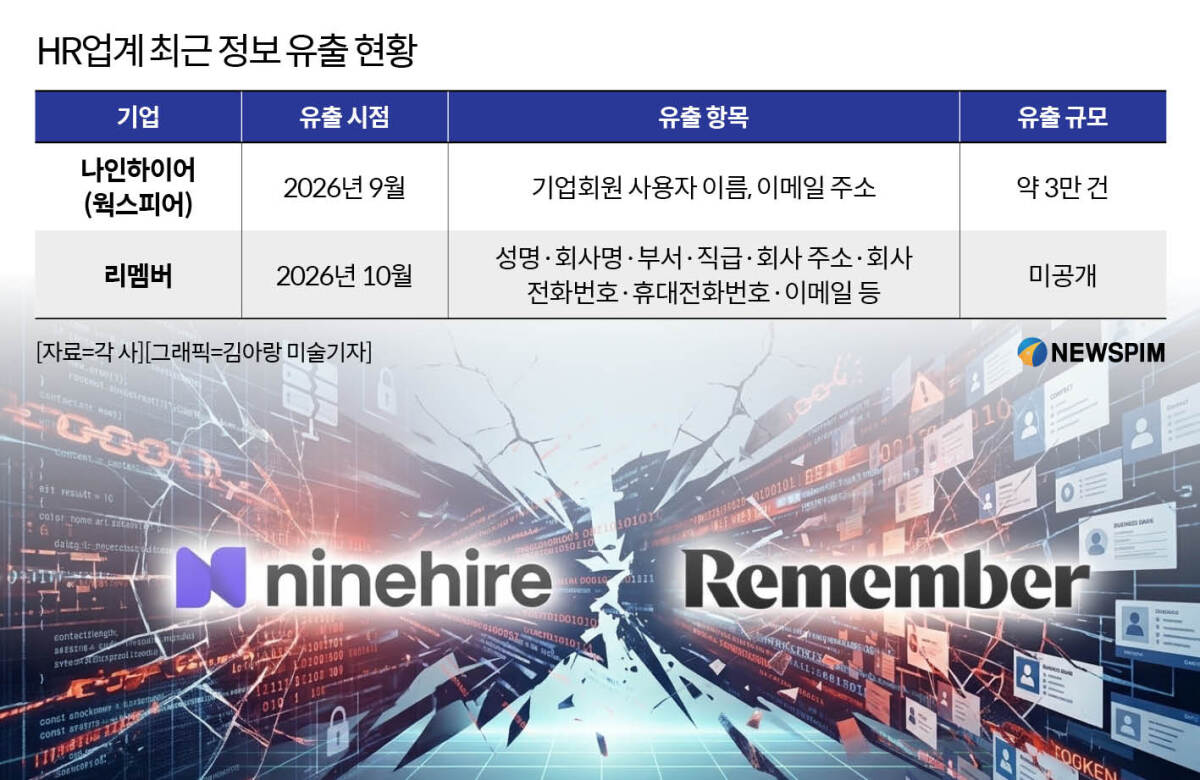 |
앞서 지난달 웍스피어가 운영하는 채용관리 솔루션 '나인하이어'에서는 기업회원 개인정보 약 3만 건이 외부로 유출되는 사고가 발생했다. 이어 이달 중순에는 국내 최대 명함 관리 플랫폼 '리멤버'에서 시스템 장애로 인해 일부 회원의 명함 정보가 타인의 명함첩에 노출되는 유출 사고가 잇따랐다.
문제는 최초 사고 인지 직후 진행된 서버 격리, 접근 권한 차단, 관계 기관 신고 및 개별 통지 등 일차적 응급조치 이후 실질적인 후속 대책이 부재하다는 점이다. 두 회사 모두 현재까지 명확한 원인 및 책임 규명은 물론, 재발 방지를 위한 구체적인 조직 쇄신안조차 내놓지 못하고 있다.
이처럼 HR업계의 후속 대응이 지연되는 배경에는 정보 유출 사고의 복잡한 구조적 특성이 자리 잡고 있다. 사고의 원인과 영향이 여러 부서에 복합적으로 걸쳐 있어 단기간에 명확한 책임 소재를 가려내기 어렵다는 분석이다.
특히 리멤버의 사례처럼 외부 해킹이 아닌 내부 시스템 관리 부실로 발생한 사고는 구조가 한층 더 복잡하다. 프로세스 설계 및 운영부터 시스템 장애 감지·복구, 개인정보 접근 권한 관리, 내부 보안 점검 부서에 이르기까지 복수의 관리 체계가 얽혀 있기 때문이다.
개보위에 접수되는 유출 신고 건수가 급증하면서 정부 차원의 공식 조사 결과 발표가 지연되고 있는 점도 업계의 늑장 대응을 부추기는 요인으로 꼽힌다. 실제로 지난해 447건이었던 개인정보 유출 신고 건수는 올해 상반기에만 432건에 육박하는 등 개보위의 조사 업무 부담이 가중되고 있다.
업계 관계자는 "내부 조사만으로는 한계가 있어 개보위의 공식 조사를 거쳐야만 공신력 있는 사실관계와 정확한 원인을 파악할 수 있다"며 "법정 조사 결과가 나온 뒤에야 실질적인 쇄신책 마련이 가능할 것"이라고 말했다.
◆ 반복되는 유출 사태…"지속·과감한 보안 투자 필수적"
다만 HR업계 차원의 자정 노력이 근본적으로 부족하다는 지적도 거세지고 있다. 웍스피어의 경우 지난해 잡코리아·알바몬 개인정보 유출 사고로 한 차례 홍역을 치른 바 있는 데다, 리멤버 역시 지난 2023년과 2024년에 걸쳐 유출 사고를 잇따라 유발한 '상습범'이라는 이유에서다.
특히 HR 플랫폼은 단순 연락처(휴대전화 번호, 이메일)를 넘어 소속 부서, 직급, 세부 경력 등 개인의 민감하고 방대한 정보 집합체를 다루는 만큼 한층 엄격하고 꼼꼼한 보안 관리가 요구된다는 지적이 나온다.
한 HR업계 관계자는 "포털 형태의 HR 플랫폼은 구직자가 직접 이름, 세부 경력, 이력 사항 등 민감한 개인정보를 상세히 입력하는 구조인 만큼 다른 어떤 산업보다 보안에 각별히 공을 들여야 한다"며 "2차 인증 도입이나 전문 인력 충원 등 보안 강화책을 다각도로 모색해야 하는 시점"이라고 말했다.
이어 또 다른 업계 관계자는 "최근 유출 사태를 겪은 기업들을 보면 보안 인프라에 대한 투자가 플랫폼의 외형 성장 속도를 미처 따라가지 못해 발생한 허점이 아쉽다"며 "덩치는 커졌지만 보안 시스템 고도화나 전문 인력 확충을 수익을 내지 못하는 후순위 과제로 미뤄둔 측면이 있다"고 짚었다.
그러면서 "날로 고도화되는 해킹 위협에 대응하려면 일회성 조치에 그칠 것이 아니라 지속적이고 과감한 보안 투자가 필수적"이라고 강조했다.
stpoemseok@newspim.com